


La France pourra-t-elle alimenter toutes les voitures électriques cet hiver ?
RTE juge très faible le risque de déséquilibre électrique cet hiver. Une bonne nouvelle pour la recharge, à distinguer de la disponibilité des bornes et des tarifs.

Vous êtes devant une borne, téléphone en main, prêt à scanner le QR code pour lancer la recharge. Avant de renseigner votre carte bancaire, un contrôle compte davantage que l’apparence de la page : vérifier que vous avez bien rejoint le service de paiement officiel. Un logo familier, une présentation soignée et même une connexion HTTPS ne suffisent pas à le prouver.
Cybermalveillance.gouv.fr cite les bornes de recharge parmi les supports possibles du « quishing », l’hameçonnage par QR code. Le principe est simple : un code frauduleux dirige vers un site qui cherche à récupérer vos informations. Pour déjouer ce piège, il faut examiner l’autocollant, contrôler l’adresse et, en cas de doute, retrouver un accès officiel sans passer par le code suspect.
Commencez par observer le support. Un QR code posé sur un autre, des bords décollés, une différence de couleur ou une étiquette qui masque une partie de l’affichage doivent vous alerter. Bercy recommande notamment de rechercher une éventuelle superposition.
Ces indices permettent de repérer un problème visible, mais un autocollant propre ne constitue pas un certificat d’authenticité. Le contrôle doit continuer sur le téléphone.
Lorsque votre appareil affiche l’adresse associée au QR code avant de l’ouvrir, prenez le temps de la lire. Si elle paraît incohérente avec le réseau de recharge ou si vous ne parvenez pas à l’identifier, n’ouvrez pas le lien. Vous pouvez retrouver le parcours de paiement autrement, sans essayer de deviner si l’étiquette est authentique.
Une fois la page ouverte, consultez aussi l’adresse affichée dans le navigateur, avant toute saisie. Ce second contrôle permet de voir où vous avez effectivement abouti. Cybermalveillance.gouv.fr rappelle qu’un seul caractère modifié dans une adresse peut suffire à tromper l’utilisateur.
Le nom de domaine mérite donc davantage d’attention que les éléments graphiques. Une page peut reprendre les couleurs d’un opérateur, son logo et une présentation convaincante sans lui appartenir. Si vous ne connaissez pas son adresse officielle, l’apparence seule ne permet pas de trancher : mieux vaut repartir d’un accès indépendant.
Le HTTPS protège la connexion, pas l’honnêteté du site. Un site frauduleux peut lui aussi utiliser une connexion chiffrée. Le cadenas, lorsqu’il est affiché, ne prouve donc pas que l’entreprise présentée à l’écran est bien celle qui exploite la borne.
La même logique vaut pour une demande d’authentification bancaire. Elle peut faire partie d’un paiement normal : IONITY précise que cette autorisation dépend de la banque. Mais sa présence ne remplace pas la vérification préalable du site. Avant de valider une opération dans votre application bancaire, il faut avoir établi que le parcours de recharge est le bon.
Le réflexe le plus utile consiste à sortir du parcours qui vous fait douter. Ouvrez l’application officielle déjà installée, utilisez un favori que vous aviez vérifié auparavant ou retrouvez l’adresse de paiement dans l’aide officielle de l’opérateur. L’objectif est de disposer d’un point d’entrée qui ne dépend pas de l’autocollant.
Si vous avez besoin du service client pour confirmer la marche à suivre, retrouvez également ses coordonnées par cet accès indépendant. Un numéro fourni uniquement sur la page suspecte ne permet pas de vérifier cette même page.
IONITY fournit un exemple concret : sa documentation indique l’adresse payment.ionity.eu, où il est possible de sélectionner manuellement la borne sans scanner de QR code. L’opérateur recommande Chrome ou Safari pour ce parcours. Cette adresse concerne uniquement IONITY ; elle n’est pas un portail commun à tous les réseaux.
Une fois sur le service officiel, vérifiez que le point de recharge sélectionné correspond bien à celui devant lequel votre voiture est branchée. Retrouver le bon site et choisir le bon point sont deux contrôles distincts : le premier concerne le paiement, le second la recharge que vous souhaitez démarrer.
IONITY recommande aussi son application ou le paiement sans contact sur terminal, lorsque celui-ci est disponible. Ces solutions permettent d’éviter le QR code concerné. Elles ne signifient pas que toutes les bornes possèdent un terminal bancaire, ni qu’un moyen de paiement serait exempt de tout risque.
Pour garder une méthode simple lorsque vous êtes devant la borne, retenez cette courte liste :
Si une vérification vous laisse dans le doute, interrompez la saisie et changez de point d’entrée. Vous n’avez pas besoin de démontrer qu’un QR code est frauduleux pour décider de ne pas lui confier vos coordonnées bancaires.
La réaction dépend de ce que vous avez effectivement transmis. Scanner un QR code ne signifie pas automatiquement que vos données ont été volées. Si le téléphone vous propose une adresse suspecte, ne l’ouvrez pas. Si la page est déjà ouverte, ne renseignez rien et fermez-la.
Si vous avez communiqué les coordonnées de votre carte sur une page frauduleuse ou que vous suspectez de l’être, contactez immédiatement votre banque pour faire opposition, sans attendre l’apparition d’un débit. Utilisez un canal bancaire que vous connaissez, pas les coordonnées proposées par la page en question.
Conservez les éléments utiles sans retarder l’opposition : adresse du site, captures d’écran, photo de l’étiquette, emplacement et identifiant de la borne. Signalez également le QR code à l’opérateur, en passant par ses coordonnées officielles. Ces éléments permettront de décrire précisément le problème.
Si vous avez aussi transmis un mot de passe, changez-le immédiatement sur le véritable service. Modifiez également celui des autres comptes sur lesquels vous l’aviez réutilisé. Là encore, retournez au service par son accès habituel plutôt que par la page suspecte.
Des débits frauduleux sont apparus ? Contactez votre banque pour contester les opérations. Perceval concerne notamment les achats en ligne non autorisés lorsque vous détenez toujours votre carte, après opposition : ce n’est pas un outil destiné au simple signalement d’un autocollant suspect. Ce signalement ne remplace pas une plainte et ne garantit pas un remboursement.
La fiche Ma Sécurité actualisée le 16 novembre 2026 indiquait une maintenance rendant Perceval, Plainte en ligne et Visioplainte indisponibles. Une indisponibilité du service en ligne ne doit pas retarder l’opposition : un commissariat ou une gendarmerie reste une voie pour porter plainte, et 17Cyber peut vous orienter dans les démarches.
Image : Michael32710 — Wikimedia Commons — CC BY-SA 4.0


RTE juge très faible le risque de déséquilibre électrique cet hiver. Une bonne nouvelle pour la recharge, à distinguer de la disponibilité des bornes et des tarifs.
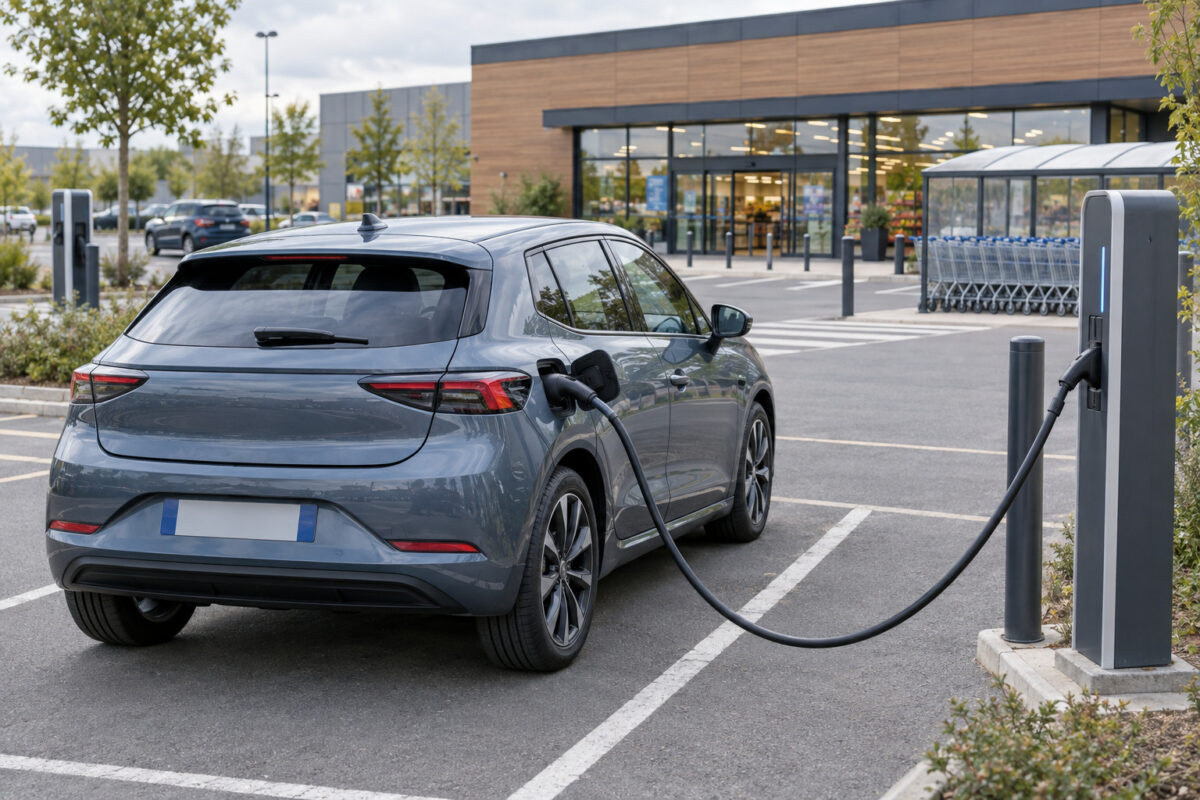
Carrefour domine les sessions de recharge dans neuf enseignes, mais Auchan passe devant par site. Deux classements qui ne mesurent pas la qualité du service.
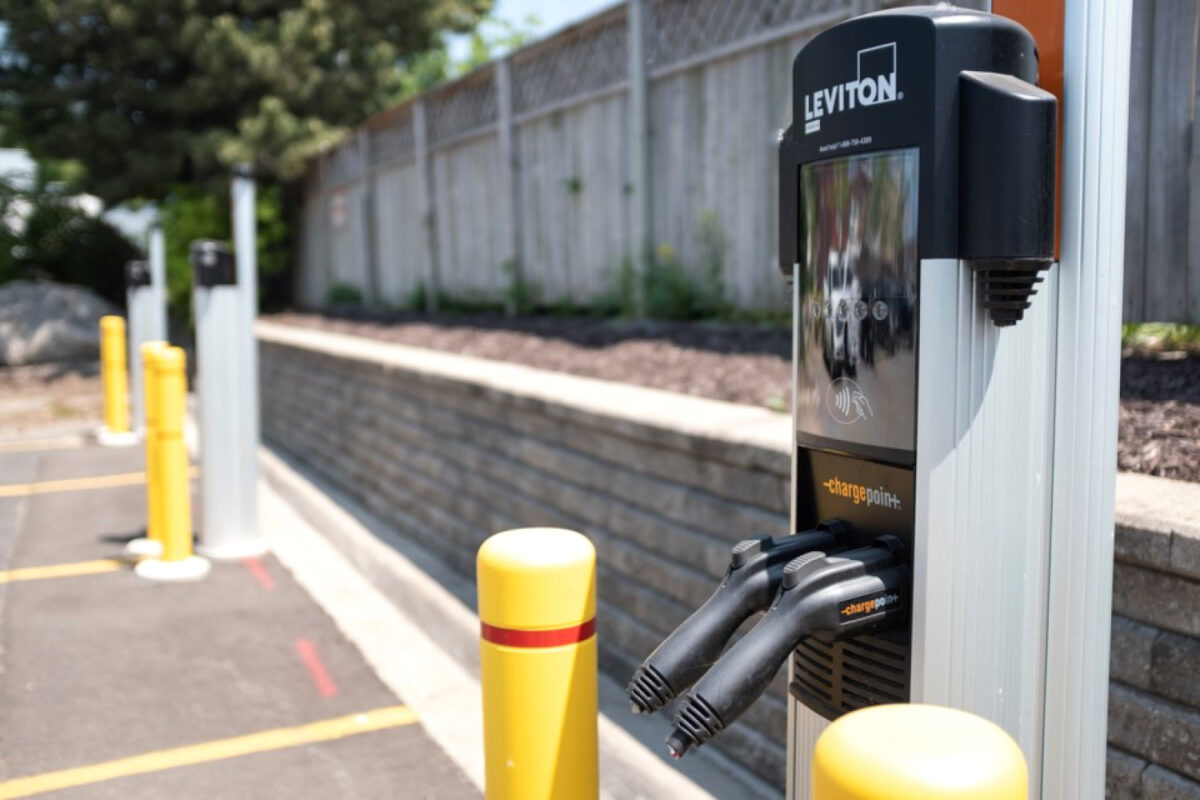
Kargit affiche une médiane de 0,53 €/kWh pour la recharge rapide. Horaire, application et volume acheté expliquent ce que ce repère représente pour votre facture.